
Kamu Boleh Nonton Penghitungan Suara. Tapi Kode yang Menjalankannya? Disegel.
COMELEC membuka lagi pencarian vendor penghitungan otomatis 2028. Pemantau muda ingin audit trail, source code, dan server transmisi jadi catatan publik, bukan rahasia.

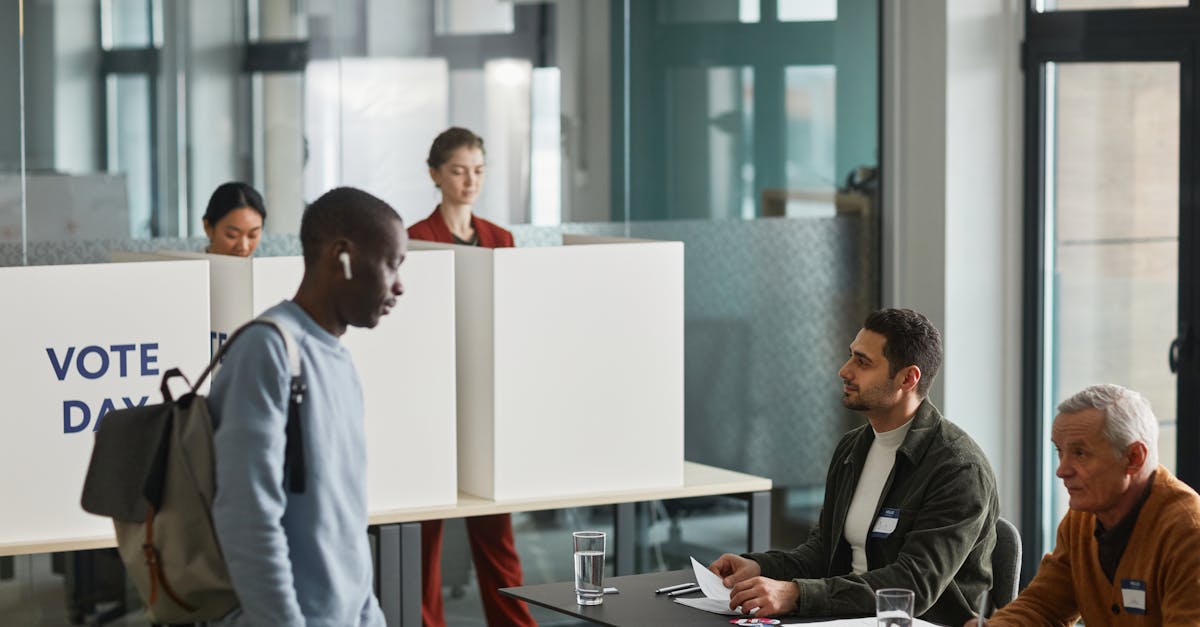
COMELEC kembali mencari vendor untuk menjalankan penghitungan otomatis pada Pemilu 2028, dan para relawan muda yang musim lalu melototin struk mesin penghitung sekarang menuntut jenis akses yang berbeda. Mereka boleh berdiri di dalam TPS. Mereka boleh memotret hasil hitung yang tercetak. Yang gak bisa mereka lakukan: membaca kode yang menentukan apa yang dicetak mesin, atau melacak ke mana suara pergi setelah keluar dari ruangan.
Celah itulah masalahnya. Selama bertahun-tahun, kelompok pengawas pemilu dan jaringan pemantau kampus meminta review source code yang berarti. Tapi setiap siklus, review yang benar-benar terjadi selalu sempit, terlambat, dan tertutup bagi kelompok warga yang justru menjaga TPS. Kamu diminta percaya pada mesinnya. Tapi gak boleh memverifikasinya.
Audit trail-nya ada. Kamu cuma gak boleh menyentuhnya
Sistem otomatis menyimpan log setiap tindakan yang dilakukan mesin, dan log itu adalah sesuatu yang paling mirip hati nurani berbasis kertas dalam proses ini. Organisasi advokasi berkali-kali mendorong akses independen ke audit trail tersebut, dan jawabannya selalu mendarat di antara "proprietary" dan "nanti setelah semuanya selesai". Jejak yang tak bisa diperiksa siapa pun di luar vendor secara real time cuma menyelesaikan perdebatan buat orang yang sudah pegang kendali.
Logika yang sama berlaku untuk random manual audit, penghitungan ulang manual atas sampel TPS yang seharusnya mencocokkan mesin dengan kenyataan. Kalau sampelnya kecil, diambil pelan-pelan, dan dilaporkan setelah hasil sudah diumumkan, fungsinya cuma menenangkan, bukan menguji beneran.
Ke mana suara pergi setelah keluar dari TPS
Bagian yang paling jarang diperhatikan adalah transmisi. Begitu mesin selesai menghitung, ia mengirim hasil ke atas lewat server. Pertanyaan soal di mana server itu berada, siapa yang mengelolanya, dan apakah ada bagian transmisi yang melewati infrastruktur yang dihosting di luar negeri, tak pernah dapat jawaban publik yang bersih. Buat generasi yang tumbuh membaca syarat dan ketentuan privasi data, "percaya aja sama pengaturan hosting-nya" bukan kalimat yang bisa diterima.
Ini bukan soal paranoia mesin dicurangi. Ini pertanyaan akuntansi yang sederhana. Kalau kelompok warga gak bisa menyebut nama servernya, meninjau kodenya, dan memeriksa log-nya tanpa perintah pengadilan dan masa tunggu, maka transparansi yang ditawarkan cuma struk cetakan tanpa apa pun di baliknya.
Pemilihan vendor adalah momen untuk membenahi itu, karena kontraklah yang menetapkan aturan mainnya. Apa yang wajib diungkap vendor, review apa yang boleh diakses publik, dan di mana server secara fisik berada, semua diputuskan dalam dokumen pengadaan, bukan di hari pemungutan suara.
Pemantau muda gak minta ikut menjalankan penghitungan. Mereka minta memeriksanya, dengan waktu mereka sendiri, dengan mata mereka sendiri, atas catatan yang benar-benar bisa mereka buka. Kontrak 2028 bisa mewajibkan source code yang dipublikasikan, audit trail yang boleh diperiksa kelompok warga, dan peta transmisi yang menyebut setiap server di sepanjang jalurnya. Atau ia bisa menyegel ketiganya lagi, membagikan struk cetakan, dan menyebutnya verifikasi.